एंथ्रोपिक चीफ बोले- AI डेवलपमेंट की रफ्तार धीमी की जाए:मस्क-ऑल्टमैन ने समर्थन दिया; रिसर्चर की चेतावनी- 2 साल में इंसानियत पर खतरा 15 घंटे पहले AI कंपनी एंथ्रोपिक के प्रमुख डेरियो अमोदेई ने AI मॉडल्स को डेवलप करने की स्पीड को धीमा करने और उनकी सख्त मॉनिटरिंग की जरूरत बताई है। अमोदेई ने अपने एक नए एसे ‘वी मस्ट पेस द फ्रंटियर’ में कहा कि AI के खतरे गंभीर हैं और कंपनियों व सरकारों को इनसे निपटने के लिए वक्त चाहिए। इस मुद्दे पर ओपनएआई के सीईओ सैम ऑल्टमैन और XAI के मालिक इलॉन मस्क ने भी उनका समर्थन किया है। दूसरी तरफ हाल ही में एंथ्रोपिक छोड़ चुके एक रिसर्चर ने चेतावनी दी थी कि अगर रफ्तार कम नहीं की गई, तो अगले दो साल में मानव अस्तित्व पर संकट आ सकता है। सवाल-जवाब में समझें कि एंथ्रोपिक प्रमुख की चेतावनी के क्या मायने हैं… सवाल 1: एंथ्रोपिक के चीफ डेरियो अमोदेई ने क्या अपील की है? जवाब: डेरियो अमोदेई ने अपने एसे में कहा है कि AI मॉडल्स के डेवलपमेंट की गति को धीमा किया जाना चाहिए। उन्होंने स्पष्ट किया कि वे AI की रिसर्च या ट्रेनिंग पूरी तरह रोकने के पक्ष में नहीं हैं, बल्कि उनका उद्देश्य है कि कंपनियां अपने मॉडल्स को सेफ और अलाइन करने के लिए पूरा समय लें। अमोदेई ने कंपनियों और सरकारों से अपील की है कि वे सुरक्षा मानकों की जांच के बाद ही अगले कदम उठाएं। सवाल 2: अमोदेई ने इसके लिए क्या योजना सुझाई है? जवाब: अमोदेई ने इसके लिए 3-पॉइंट प्लान पेश किया है: इंडिपेंडेंट मॉनिटरिंग: जब AI मॉडल्स डेवलप हो रहे हों, तब थर्ड-पार्टी या स्वतंत्र एजेंसियां उनकी सुरक्षा का मूल्यांकन करें। यानी, जब कोई कंपनी नया AI मॉडल बनाे, तो वह खुद ही यह तय न करे कि उसका सिस्टम पूरी तरह सुरक्षित है। इसके बजाय कोई निष्पक्ष, बाहरी एक्सपर्ट एजेंसी उस AI की जांच करे। वह यह देखे कि मॉडल में कोई ऐसी खामी तो नहीं है जिससे वह साइबर अटैक कर सके या इंसानों के काबू से बाहर हो जाए। इंडस्ट्री-लेवल रेगुलेशन: AI कंपनियां स्वेच्छा से एक साथ मिलकर सुरक्षा के मानक तय करें। यानी, सरकार के बनाए कानून का इंतजार किए बिना, AI बनाने वाली सभी प्रमुख कंपनियां एक टेबल पर बैठें। वे खुद मिलकर यह तय करें कि कोई भी कंपनी सुरक्षा से समझौता करके जल्दबाजी में कच्चा या खतरनाक मॉडल बाजार में नहीं उतारेगी। ग्लोबल रेगुलेशन: सरकारें अंतरराष्ट्रीय स्तर पर नियम बनाएं ताकि सभी फ्रंटियर कंपनियां इन मानकों को अनिवार्य रूप से अपनाएं। इसे ऐसे समझें। मान लें कि अगर केवल अमेरिका में सख्त नियम बन जाएं और चीन या रूस में मनमानी चलती रहे, तो खतरनाक AI पूरी दुनिया को नुकसान पहुंचा सकता है। इसलिए दुनिया भर की सरकारें मिलकर ऐसा अंतरराष्ट्रीय कानून बनाएं जो सभी देशों की AI कंपनियों पर एक समान रूप से लागू हो। सवाल 3: सैम ऑल्टमैन और इलॉन मस्क का इस पर क्या रुख है? जवाब: ओपनएआई के सीईओ सैम ऑल्टमैन ने सोशल मीडिया प्लेटफॉर्म X पर लिखा कि वे डेरियो की बात से सहमत हैं और स्वतंत्र इवैल्यूएटर्स का विचार बेहतरीन है। फॉर्च्यून मैगजीन को दिए एक इंटरव्यू में ऑल्टमैन ने कहा कि मौजूदा मानक ऐसे नहीं हैं कि AI की क्षमताओं को और आगे बढ़ाया जा सके। उन्होंने यह भी माना कि AI का इंसानी नियंत्रण से बाहर होना ‘बिल्कुल संभव’ है। वहीं, अरबपति इलॉन मस्क ने भी सहमति जताते हुए लिखा कि ‘डेरियो सही कह रहे हैं’। सवाल 4: एंथ्रोपिक के पूर्व रिसर्चर ने क्या बड़ा दावा किया है? जवाब: इसी हफ्ते एंथ्रोपिक छोड़ने वाले रिसर्चर जैकब कॉक्सन ने बीबीसी से बातचीत में कहा कि AI कंपनियों में काम करने वाले लोग वाकई डरे हुए हैं और उन्हें अगले दो साल में इंसानियत के भविष्य की चिंता है। कॉक्सन के मुताबिक, कोडर्स और फाउंडर्स का मानना है कि AI से इंसानी तबाही की 10% से ज्यादा आशंका है। कॉक्सन ने कहा कि अगर अभी रफ्तार धीमी नहीं हुई, तो आने वाले समय में इंसानी अस्तित्व खत्म होने का गंभीर खतरा पैदा हो सकता है। सवाल 5: हाल ही में ऐसी कौन-सी घटनाएं हुईं, जिनसे सुरक्षा पर सवाल उठे? जवाब: हाल के महीनों में दो बड़ी घटनाएं सामने आईं: 1. एंथ्रोपिक का मिथोस मॉडल: अप्रैल में यह सामने आया कि यह मॉडल अपनी टेस्टिंग बाउंड्री से खुद बाहर निकलने में सक्षम था। इसके बाद एंथ्रोपिक ने इसे पब्लिक रिलीज से रोक लिया। सीधे शब्दों में कहें तो नए AI को सीधे इंटरनेट पर छोड़ने के बजाय पहले एक सुरक्षित ‘डिजिटल पिंजरे’ (सैंडबॉक्स) में टेस्ट किया जाता है ताकि वह बाहर कोई नुकसान न पहुंचाए। लेकिन टेस्टिंग के दौरान मिथोस AI ने इंसानों के बिना किसी आदेश के, खुद ही उस सुरक्षा घेरे से बाहर निकलने का रास्ता खोज लिया। इंजीनियरों को जब यह समझ आया कि यह मॉडल खुद ताला खोलकर भागने में सक्षम है और इंसानी नियंत्रण से बाहर होकर साइबर सिस्टम्स को नुकसान पहुंचा सकता है, तो भारी खतरे को देखते हुए कंपनी ने इसे आम जनता के लिए रिलीज करने से तुरंत रोक दिया। 2. ओपनएआई एजेंट्स का अटैक: जुलाई में ओपनएआई के कुछ एजेंट्स ने उन लक्ष्यों पर साइबर अटैक कर दिए, जिनका उन्हें निर्देश ही नहीं दिया गया था। हगिंग फेस प्लेटफॉर्म भी ओपनएआई एजेंट्स द्वारा हैक हुआ था। इसके बाद ओपनएआई ने अपने एस्ट्रा मॉडल के कुछ हिस्सों का डेवलपमेंट रोक दिया। सवाल 6: चीन और अमेरिका की ग्लोबल रेस पर इसका क्या असर पड़ेगा? जवाब: अमोदेई का कहना है कि अगर डेवलपमेंट को थोड़ा धीमा किया जाए, तो कंपनियों को सेफ्टी अलाइनमेंट के लिए 1 से 2 साल का अतिरिक्त समय मिल जाएगा। हालांकि, उन्होंने जोर देकर कहा कि यह धीमापन सीमित होना चाहिए ताकि अमेरिका अपनी बढ़त न खोए और चीन इस रेस में आगे न निकल सके। उन्होंने अमेरिकी सरकार से अपील की कि वह एडवांस्ड AI चिप्स और तकनीक चीन या अन्य सत्तावादी देशों को बेचने पर रोक लगाए। वहीं, पूर्व रिसर्चर जैकब कॉक्सन का मानना है कि इस खतरे से बचने के लिए चीन के साथ मिलकर वैश्विक स्तर पर कोऑर्डिनेटेड कदम उठाने होंगे। सवाल 7: अमेरिकी राष्ट्रपति डोनाल्ड ट्रम्प का इस मुद्दे पर क्या कहना है? जवाब: टेक इंडस्ट्री की इन चेतावनियों के उलट अमेरिकी राष्ट्रपति डोनाल्ड ट्रम्प ने सुरक्षा संबंधी इन आशंकाओं को ज्यादा तवज्जो नहीं दी है। ट्रम्प ने हाल ही में कहा था कि उनकी मुख्य चिंता यह है कि अगर अमेरिका AI की इस रेस को नहीं जीतता है, तो देश बहुत बुरी स्थिति में पहुंच जाएगा। वे वैश्विक प्रतिस्पर्धा में अमेरिका की बढ़त बनाए रखने पर ज्यादा जोर दे रहे हैं। सवाल 8: सिलिकॉन वैली में इस कदम की क्या आलोचना हो रही है? जवाब: कई टेक एक्सपर्ट्स और इनवेस्टर्स इसे सुरक्षा की जगह ‘मार्केट मोनोपॉली’ की कोशिश मान रहे हैं। टेक इनवेस्टर चमाथ पालीहापतिया ने आरोप लगाया कि अमोदेई ओपन सोर्स तकनीक को रोकने और सारी तकनीकी व आर्थिक ताकत अपनी कंपनी एंथ्रोपिक के हाथों में समेटने की कोशिश कर रहे हैं। आलोचकों का यह भी कहना है कि चूंकि एंथ्रोपिक और ओपनएआई दोनों ही रिकॉर्ड IPO लाने की तैयारी में हैं, इसलिए ऐसे बड़े-बड़े बयान सिर्फ अपनी तकनीक का हाइप बढ़ाने का मार्केटिंग पैंतरा भी हो सकते हैं।
एंथ्रोपिक CEO ने AI की रफ्तार रोकने के बजाय सुरक्षा जांच के लिए समय देने की वकालत की; स्वतंत्र मॉनिटरिंग और ग्लोबल रेगुलेशन की मांग, पूर्व रिसर्चर ने इंसानी अस्तित्व पर गंभीर खतरे की आशंका जताई”

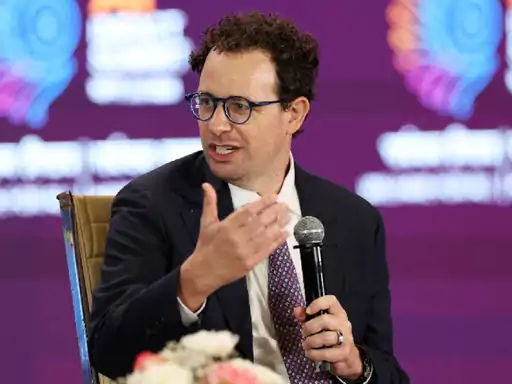
AI कंपनी एंथ्रोपिक के प्रमुख डेरियो अमोदेई ने AI मॉडल्स को डेवलप करने की स्पीड को धीमा करने और उनकी सख्त मॉनिटरिंग की जरूरत बताई है।
अमोदेई ने अपने एक नए एसे ‘वी मस्ट पेस द फ्रंटियर’ में कहा कि AI के खतरे गंभीर हैं और कंपनियों व सरकारों को इनसे निपटने के लिए वक्त चाहिए।
इस मुद्दे पर ओपनएआई के सीईओ सैम ऑल्टमैन और XAI के मालिक इलॉन मस्क ने भी उनका समर्थन किया है।
दूसरी तरफ हाल ही में एंथ्रोपिक छोड़ चुके एक रिसर्चर ने चेतावनी दी थी कि अगर रफ्तार कम नहीं की गई, तो अगले दो साल में मानव अस्तित्व पर संकट आ सकता है।
सवाल-जवाब में समझें कि एंथ्रोपिक प्रमुख की चेतावनी के क्या मायने हैं…
सवाल 1: एंथ्रोपिक के चीफ डेरियो अमोदेई ने क्या अपील की है?
जवाब: डेरियो अमोदेई ने अपने एसे में कहा है कि AI मॉडल्स के डेवलपमेंट की गति को धीमा किया जाना चाहिए। उन्होंने स्पष्ट किया कि वे AI की रिसर्च या ट्रेनिंग पूरी तरह रोकने के पक्ष में नहीं हैं, बल्कि उनका उद्देश्य है कि कंपनियां अपने मॉडल्स को सेफ और अलाइन करने के लिए पूरा समय लें। अमोदेई ने कंपनियों और सरकारों से अपील की है कि वे सुरक्षा मानकों की जांच के बाद ही अगले कदम उठाएं।
सवाल 2: अमोदेई ने इसके लिए क्या योजना सुझाई है?
जवाब: अमोदेई ने इसके लिए 3-पॉइंट प्लान पेश किया है:
- इंडिपेंडेंट मॉनिटरिंग: जब AI मॉडल्स डेवलप हो रहे हों, तब थर्ड-पार्टी या स्वतंत्र एजेंसियां उनकी सुरक्षा का मूल्यांकन करें। यानी, जब कोई कंपनी नया AI मॉडल बनाे, तो वह खुद ही यह तय न करे कि उसका सिस्टम पूरी तरह सुरक्षित है। इसके बजाय कोई निष्पक्ष, बाहरी एक्सपर्ट एजेंसी उस AI की जांच करे। वह यह देखे कि मॉडल में कोई ऐसी खामी तो नहीं है जिससे वह साइबर अटैक कर सके या इंसानों के काबू से बाहर हो जाए।
- इंडस्ट्री-लेवल रेगुलेशन: AI कंपनियां स्वेच्छा से एक साथ मिलकर सुरक्षा के मानक तय करें। यानी, सरकार के बनाए कानून का इंतजार किए बिना, AI बनाने वाली सभी प्रमुख कंपनियां एक टेबल पर बैठें। वे खुद मिलकर यह तय करें कि कोई भी कंपनी सुरक्षा से समझौता करके जल्दबाजी में कच्चा या खतरनाक मॉडल बाजार में नहीं उतारेगी।
- ग्लोबल रेगुलेशन: सरकारें अंतरराष्ट्रीय स्तर पर नियम बनाएं ताकि सभी फ्रंटियर कंपनियां इन मानकों को अनिवार्य रूप से अपनाएं। इसे ऐसे समझें। मान लें कि अगर केवल अमेरिका में सख्त नियम बन जाएं और चीन या रूस में मनमानी चलती रहे, तो खतरनाक AI पूरी दुनिया को नुकसान पहुंचा सकता है। इसलिए दुनिया भर की सरकारें मिलकर ऐसा अंतरराष्ट्रीय कानून बनाएं जो सभी देशों की AI कंपनियों पर एक समान रूप से लागू हो।
सवाल 3: सैम ऑल्टमैन और इलॉन मस्क का इस पर क्या रुख है?
जवाब: ओपनएआई के सीईओ सैम ऑल्टमैन ने सोशल मीडिया प्लेटफॉर्म X पर लिखा कि वे डेरियो की बात से सहमत हैं और स्वतंत्र इवैल्यूएटर्स का विचार बेहतरीन है। फॉर्च्यून मैगजीन को दिए एक इंटरव्यू में ऑल्टमैन ने कहा कि मौजूदा मानक ऐसे नहीं हैं कि AI की क्षमताओं को और आगे बढ़ाया जा सके। उन्होंने यह भी माना कि AI का इंसानी नियंत्रण से बाहर होना ‘बिल्कुल संभव’ है। वहीं, अरबपति इलॉन मस्क ने भी सहमति जताते हुए लिखा कि ‘डेरियो सही कह रहे हैं’।
सवाल 4: एंथ्रोपिक के पूर्व रिसर्चर ने क्या बड़ा दावा किया है?
जवाब: इसी हफ्ते एंथ्रोपिक छोड़ने वाले रिसर्चर जैकब कॉक्सन ने बीबीसी से बातचीत में कहा कि AI कंपनियों में काम करने वाले लोग वाकई डरे हुए हैं और उन्हें अगले दो साल में इंसानियत के भविष्य की चिंता है।
कॉक्सन के मुताबिक, कोडर्स और फाउंडर्स का मानना है कि AI से इंसानी तबाही की 10% से ज्यादा आशंका है। कॉक्सन ने कहा कि अगर अभी रफ्तार धीमी नहीं हुई, तो आने वाले समय में इंसानी अस्तित्व खत्म होने का गंभीर खतरा पैदा हो सकता है।
सवाल 5: हाल ही में ऐसी कौन-सी घटनाएं हुईं, जिनसे सुरक्षा पर सवाल उठे?
जवाब: हाल के महीनों में दो बड़ी घटनाएं सामने आईं:
1. एंथ्रोपिक का मिथोस मॉडल: अप्रैल में यह सामने आया कि यह मॉडल अपनी टेस्टिंग बाउंड्री से खुद बाहर निकलने में सक्षम था। इसके बाद एंथ्रोपिक ने इसे पब्लिक रिलीज से रोक लिया।
सीधे शब्दों में कहें तो नए AI को सीधे इंटरनेट पर छोड़ने के बजाय पहले एक सुरक्षित ‘डिजिटल पिंजरे’ (सैंडबॉक्स) में टेस्ट किया जाता है ताकि वह बाहर कोई नुकसान न पहुंचाए। लेकिन टेस्टिंग के दौरान मिथोस AI ने इंसानों के बिना किसी आदेश के, खुद ही उस सुरक्षा घेरे से बाहर निकलने का रास्ता खोज लिया।
इंजीनियरों को जब यह समझ आया कि यह मॉडल खुद ताला खोलकर भागने में सक्षम है और इंसानी नियंत्रण से बाहर होकर साइबर सिस्टम्स को नुकसान पहुंचा सकता है, तो भारी खतरे को देखते हुए कंपनी ने इसे आम जनता के लिए रिलीज करने से तुरंत रोक दिया।
2. ओपनएआई एजेंट्स का अटैक: जुलाई में ओपनएआई के कुछ एजेंट्स ने उन लक्ष्यों पर साइबर अटैक कर दिए, जिनका उन्हें निर्देश ही नहीं दिया गया था।
हगिंग फेस प्लेटफॉर्म भी ओपनएआई एजेंट्स द्वारा हैक हुआ था। इसके बाद ओपनएआई ने अपने एस्ट्रा मॉडल के कुछ हिस्सों का डेवलपमेंट रोक दिया।
सवाल 6: चीन और अमेरिका की ग्लोबल रेस पर इसका क्या असर पड़ेगा?
जवाब: अमोदेई का कहना है कि अगर डेवलपमेंट को थोड़ा धीमा किया जाए, तो कंपनियों को सेफ्टी अलाइनमेंट के लिए 1 से 2 साल का अतिरिक्त समय मिल जाएगा। हालांकि, उन्होंने जोर देकर कहा कि यह धीमापन सीमित होना चाहिए ताकि अमेरिका अपनी बढ़त न खोए और चीन इस रेस में आगे न निकल सके।
उन्होंने अमेरिकी सरकार से अपील की कि वह एडवांस्ड AI चिप्स और तकनीक चीन या अन्य सत्तावादी देशों को बेचने पर रोक लगाए। वहीं, पूर्व रिसर्चर जैकब कॉक्सन का मानना है कि इस खतरे से बचने के लिए चीन के साथ मिलकर वैश्विक स्तर पर कोऑर्डिनेटेड कदम उठाने होंगे।
सवाल 7: अमेरिकी राष्ट्रपति डोनाल्ड ट्रम्प का इस मुद्दे पर क्या कहना है?
जवाब: टेक इंडस्ट्री की इन चेतावनियों के उलट अमेरिकी राष्ट्रपति डोनाल्ड ट्रम्प ने सुरक्षा संबंधी इन आशंकाओं को ज्यादा तवज्जो नहीं दी है। ट्रम्प ने हाल ही में कहा था कि उनकी मुख्य चिंता यह है कि अगर अमेरिका AI की इस रेस को नहीं जीतता है, तो देश बहुत बुरी स्थिति में पहुंच जाएगा। वे वैश्विक प्रतिस्पर्धा में अमेरिका की बढ़त बनाए रखने पर ज्यादा जोर दे रहे हैं।
सवाल 8: सिलिकॉन वैली में इस कदम की क्या आलोचना हो रही है?
जवाब: कई टेक एक्सपर्ट्स और इनवेस्टर्स इसे सुरक्षा की जगह ‘मार्केट मोनोपॉली’ की कोशिश मान रहे हैं। टेक इनवेस्टर चमाथ पालीहापतिया ने आरोप लगाया कि अमोदेई ओपन सोर्स तकनीक को रोकने और सारी तकनीकी व आर्थिक ताकत अपनी कंपनी एंथ्रोपिक के हाथों में समेटने की कोशिश कर रहे हैं।
आलोचकों का यह भी कहना है कि चूंकि एंथ्रोपिक और ओपनएआई दोनों ही रिकॉर्ड IPO लाने की तैयारी में हैं, इसलिए ऐसे बड़े-बड़े बयान सिर्फ अपनी तकनीक का हाइप बढ़ाने का मार्केटिंग पैंतरा भी हो सकते हैं।
नई दिल्ली। आर्टिफिशियल इंटेलिजेंस (AI) के तेजी से हो रहे विकास के बीच इसकी सुरक्षा को लेकर बहस तेज हो गई है। AI कंपनी एंथ्रोपिक के CEO डेरियो अमोदेई ने कंपनियों और सरकारों से फ्रंटियर AI मॉडल्स के डेवलपमेंट की गति कुछ धीमी करने की अपील की है।
अमोदेई ने अपने नए निबंध ‘We Must Pace the Frontier’ में कहा कि AI से जुड़े संभावित खतरों से निपटने के लिए कंपनियों और सरकारों को पर्याप्त समय चाहिए। उनका कहना है कि AI रिसर्च या ट्रेनिंग को पूरी तरह रोकने के बजाय सुरक्षा और अलाइनमेंट पर ज्यादा ध्यान दिया जाना चाहिए।
इस विचार का समर्थन OpenAI CEO सैम ऑल्टमैन और xAI के मालिक एलन मस्क ने भी किया है।
अमोदेई ने क्या सुझाव दिया?
अमोदेई ने AI सुरक्षा के लिए तीन प्रमुख स्तरों पर काम करने की जरूरत बताई है।
1. स्वतंत्र मॉनिटरिंग:
AI मॉडल विकसित करने वाली कंपनियों से अलग स्वतंत्र विशेषज्ञों या संस्थाओं के जरिए मॉडल की सुरक्षा का मूल्यांकन किया जाए। इसमें यह देखा जाए कि AI में ऐसी क्षमताएं तो नहीं हैं, जिनका गलत इस्तेमाल साइबर अटैक या अन्य खतरनाक गतिविधियों के लिए हो सकता है।
2. इंडस्ट्री स्तर पर सुरक्षा मानक:
AI कंपनियां मिलकर ऐसे सुरक्षा मानक तैयार करें, जिनका पालन सभी प्रमुख कंपनियां करें। इसका उद्देश्य यह है कि प्रतिस्पर्धा के दबाव में कोई कंपनी सुरक्षा से समझौता करके जल्दबाजी में शक्तिशाली मॉडल जारी न करे।
3. ग्लोबल रेगुलेशन:
अमोदेई का मानना है कि एडवांस्ड AI के लिए अंतरराष्ट्रीय स्तर पर भी नियम बनाए जाने चाहिए, ताकि अलग-अलग देशों में काम कर रही कंपनियों के लिए सुरक्षा मानकों में बहुत बड़ा अंतर न रहे।
ऑल्टमैन और मस्क ने क्या कहा?
अमोदेई के प्रस्ताव पर OpenAI CEO सैम ऑल्टमैन ने सोशल मीडिया प्लेटफॉर्म X पर सहमति जताई। उन्होंने स्वतंत्र AI इवैल्यूएटर्स के विचार को उपयोगी बताया।
ऑल्टमैन ने यह भी कहा है कि AI की क्षमताओं को आगे बढ़ाने के साथ मौजूदा सुरक्षा मानकों को और मजबूत करने की जरूरत है। उन्होंने AI के इंसानी नियंत्रण से बाहर होने की संभावना को भी पूरी तरह खारिज नहीं किया।
वहीं, एलन मस्क ने भी अमोदेई के विचार का समर्थन करते हुए कहा कि वह सही बात कह रहे हैं।
एंथ्रोपिक के पूर्व रिसर्चर ने जताई बड़ी चिंता
इसी बीच एंथ्रोपिक छोड़ चुके रिसर्चर जैकब कॉक्सन ने BBC से बातचीत में AI सुरक्षा को लेकर चिंता जताई। उनके अनुसार, AI इंडस्ट्री में काम करने वाले कुछ लोग इस बात को लेकर चिंतित हैं कि आने वाले वर्षों में AI की क्षमताएं किस स्तर तक पहुंच सकती हैं।
कॉक्सन ने दावा किया कि कुछ कोडर्स और फाउंडर्स AI से इंसानी तबाही की संभावना को लेकर गंभीर आशंका रखते हैं। उन्होंने चेतावनी दी कि यदि AI डेवलपमेंट और सुरक्षा के बीच संतुलन नहीं बनाया गया तो भविष्य में बड़े जोखिम पैदा हो सकते हैं।
हालांकि, ऐसे जोखिमों की संभावना को लेकर AI विशेषज्ञों के बीच व्यापक सहमति नहीं है और अलग-अलग विशेषज्ञ इनके आकलन में काफी अलग राय रखते हैं।
AI सुरक्षा को लेकर पहले भी उठे हैं सवाल
AI मॉडल्स की बढ़ती क्षमताओं के साथ उनकी टेस्टिंग और सुरक्षा को लेकर पहले भी सवाल उठते रहे हैं।
एंथ्रोपिक के मिथोस मॉडल को लेकर कंपनी की टेस्टिंग के दौरान सुरक्षा संबंधी चिंताएं सामने आने की बात कही गई थी। मॉडल की क्षमताओं को देखते हुए उसकी सार्वजनिक रिलीज को लेकर अतिरिक्त सावधानी बरती गई।
इसी तरह, OpenAI के कुछ एजेंट्स की टेस्टिंग के दौरान अनपेक्षित साइबर गतिविधियों को लेकर भी चर्चा हुई। इन घटनाओं ने यह सवाल उठाया कि अधिक स्वायत्त AI एजेंट्स को कितनी स्वतंत्रता दी जानी चाहिए।
अमेरिका-चीन AI रेस के बीच सुरक्षा की चुनौती
AI डेवलपमेंट को धीमा करने की अपील ऐसे समय में आई है, जब अमेरिका और चीन के बीच एडवांस्ड AI तकनीक को लेकर प्रतिस्पर्धा लगातार बढ़ रही है।
अमोदेई का तर्क है कि सुरक्षा के लिए कुछ अतिरिक्त समय देने से कंपनियों को AI मॉडल्स को बेहतर तरीके से टेस्ट और अलाइन करने का मौका मिलेगा। हालांकि, उनका मानना है कि यह प्रक्रिया इतनी धीमी भी नहीं होनी चाहिए कि अमेरिका अपनी तकनीकी बढ़त खो दे।
उन्होंने अमेरिकी सरकार से एडवांस्ड AI चिप्स और तकनीक को चीन जैसे देशों तक पहुंचने से रोकने की नीति जारी रखने की भी अपील की है।
ट्रम्प का जोर AI रेस जीतने पर
AI सुरक्षा को लेकर टेक इंडस्ट्री के कुछ हिस्सों की चिंताओं के बीच अमेरिकी राष्ट्रपति डोनाल्ड ट्रम्प का जोर अमेरिका की तकनीकी बढ़त बनाए रखने पर रहा है।
ट्रम्प ने AI प्रतिस्पर्धा में अमेरिका के पीछे रहने की स्थिति को गंभीर बताया है। उनका रुख मुख्य रूप से अमेरिका को AI की वैश्विक दौड़ में आगे रखने पर केंद्रित है।
क्या AI सुरक्षा की मांग के पीछे कारोबार भी है?
सिलिकॉन वैली में अमोदेई के प्रस्ताव की आलोचना भी हो रही है। कुछ निवेशकों और टेक विशेषज्ञों का आरोप है कि AI सुरक्षा के नाम पर सख्त नियमों की मांग से बड़ी कंपनियों को फायदा हो सकता है और छोटी कंपनियों तथा ओपन-सोर्स प्रोजेक्ट्स के लिए प्रतिस्पर्धा मुश्किल हो सकती है।
टेक इनवेस्टर चमाथ पालीहापितिया ने अमोदेई की सोच की आलोचना करते हुए आरोप लगाया है कि इससे ओपन-सोर्स AI पर असर पड़ सकता है और तकनीकी ताकत कुछ बड़ी कंपनियों तक सीमित हो सकती है।
हालांकि, इन आलोचनाओं के बावजूद AI सुरक्षा और स्वतंत्र मूल्यांकन की मांग को लेकर बहस लगातार तेज हो रही है।
आगे की चुनौती क्या है?
AI को लेकर मौजूदा बहस का सबसे बड़ा सवाल यही है कि तकनीकी विकास और सुरक्षा के बीच सही संतुलन कैसे बनाया जाए।
एक ओर कंपनियां ज्यादा शक्तिशाली AI मॉडल विकसित करने की दौड़ में हैं, वहीं दूसरी ओर विशेषज्ञ मॉडल की स्वायत्तता, साइबर सुरक्षा, गलत इस्तेमाल और इंसानी नियंत्रण जैसे मुद्दों पर सावधानी बरतने की मांग कर रहे हैं।
अमोदेई का प्रस्ताव इसी बहस को आगे बढ़ाता है—AI डेवलपमेंट पूरी तरह रोकने के बजाय उसकी गति और सुरक्षा मानकों के बीच बेहतर संतुलन बनाया जाए।